确认本机号码
先看清脱敏号码
把确认号码、明确授权与登录动作放在一个清晰的入口里。用户先看清、再选择,成功的一键登录路径不用再去短信里找验证码。
在支持且认证成功的一键登录路径中,无需手动填写手机号和短信验证码。
成功的一键登录路径不依赖用户打开短信、查找并复制验证码,登录动作留在 App 内。
先展示脱敏号码,用户确认账号并自主授权,再继续号码认证。
希望换号、网络不支持或认证失败时,保留已接入的短信验证码等其他登录方式。
阅读相关用户协议、隐私政策与运营商认证说明,主动选择是否同意。
服务端需完成认证结果处理与账号登录,不能仅依赖客户端返回值建立登录态;接口和凭证要求以接入文档为准。
把确认号码、明确授权与登录动作放在一个清晰的入口里。用户先看清、再选择,成功的一键登录路径不用再去短信里找验证码。
授权页展示脱敏号码,确认它是本次希望使用的账号。双卡设备需留意当前流量上网卡。
阅读相关用户协议、隐私政策与运营商认证说明,主动选择是否同意。
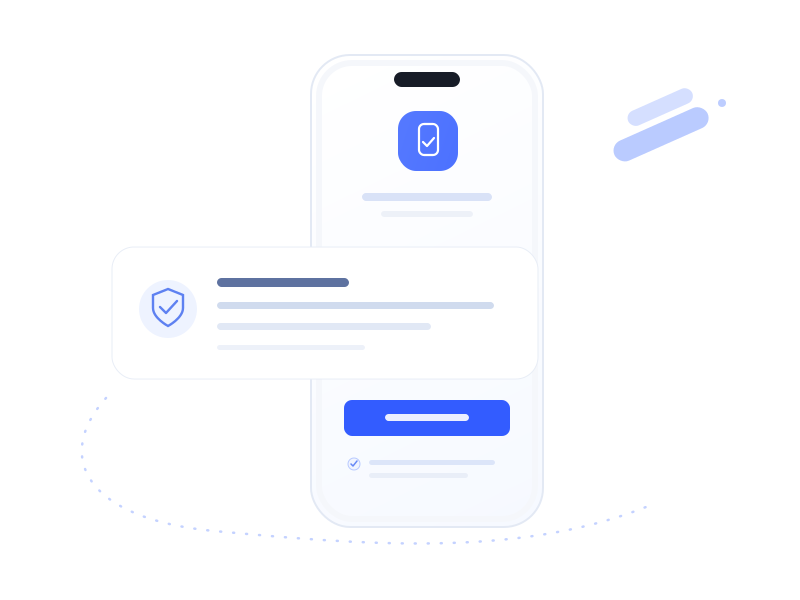
可操作的本地界面示意,不连接真实认证服务。用户选择只改变当前页面的示意状态。
它不会读取、输入或发送手机号,也不会建立真实登录状态。
用本机号码,继续你的体验
虚构示例号码 · 非实际检测结果
这里仅演示授权位置,不提供真实服务协议。勾选仅改变本地示意状态,不产生法律同意,也不发起认证。实际 App 应展示当前有效的协议。
实际 App 可进入短信验证码登录:填写其他手机号、接收验证码、完成校验。本示意不提供输入框或发送功能。
本地示意:不读取、不输入、不发送手机号。
一键登录简化的是输入过程。号码确认、用户授权和后台验证仍然需要完成。
授权页展示脱敏号码,确认它是本次希望使用的账号。双卡设备需留意当前流量上网卡。
阅读相关用户协议、隐私政策与运营商认证说明,主动选择是否同意。
发起号码认证,成功后由业务系统继续账号登录;不成功时可以选择验证码等其他方式。
全部为静态界面示意,号码与验证码均为虚构占位。
示意不包含实际耗时。一键登录仍需授权与后台认证,是否可用取决于网络、终端和 SDK 适配情况。
供技术接入沟通参考。账号创建、关联和登录态由业务系统负责;具体接口及 SDK 版本以确认后的方案为准。
由客户端 SDK 承接环境判断与授权交互,与 App 的视觉风格和登录入口衔接,同时处理取消、失败和切换登录方式。
服务端需完成认证结果处理与账号登录,不能仅依赖客户端返回值建立登录态;接口和凭证要求以接入文档为准。
缩短首次进入 App 的号码输入流程,同时保留用户协议、隐私说明与必要的确认步骤。
首次打开 App
欢迎加入
用本机号码开始新体验
授权且认证成功后,由业务系统创建账号
围绕本机号码连接既有账号,让用户在适用条件下更顺畅地返回应用。
已有账号,再次打开
欢迎回来
示例用户 · 已有账号
授权且认证成功后,由业务系统登录已有账号
在需要确认当前号码的环节调用认证能力;按业务风险保留补充校验,不将号码认证作为高风险操作的唯一验证方式。
正在编辑个人资料
确认本次修改
请确认当前使用的号码
授权且认证成功后,返回业务操作
以上为应用场景示意。号码认证不等于实名认证;高风险操作需结合业务风险及其他验证措施评估。
客户端接入 SDK,服务端衔接现有账号体系。先确认可用范围,再一起把授权、换号与失败回退跑通。
当前资料未提供 H5 和小程序支持方案。
核对实际终端、运营商网络与 SDK 版本,不承诺任意网络可用。
双卡手机优先认证当前流量上网卡对应的号码。如需使用另一号码,可切换上网卡或选择验证码等其他登录方式。
具体系统、SDK 版本及网络支持范围,以确认后的接入方案为准。

保留“其他号码登录”,衔接短信验证码流程。回退需要与原有登录流程一起配置和测试,不能保证任何异常都自动无感处理。
展示脱敏号码与当前有效的协议,用户明确同意后再发起认证。资料中的 SDK 方案无需读取短信权限;当前权限与数据处理范围仍需核对实际版本。
供技术接入沟通参考。账号创建、关联和登录态由业务系统负责;具体接口及 SDK 版本以确认后的方案为准。
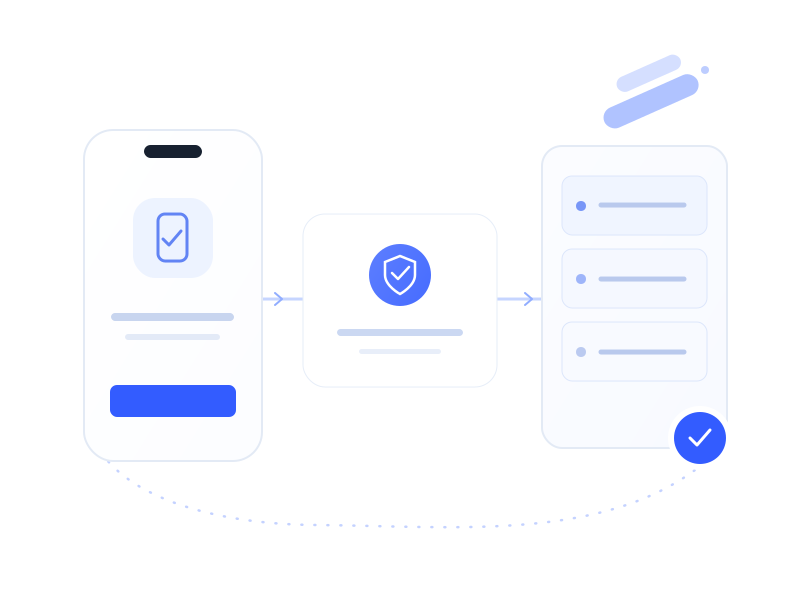
一键登录通过运营商网络认证当前流量上网卡对应的号码。App 展示脱敏号码与授权内容,用户确认后获取认证令牌;业务服务端经认证服务校验令牌、取得号码,再由业务系统处理登录或注册。

初始化 · 检测环境 · 展示授权页
接收令牌 · 请求验证 · 处理账号
验证令牌 · 确认号码 · 返回结果
令牌经业务服务端交给认证服务验证,返回号码后,再接入现有账号体系。下图表达角色分工,不代表物理服务器数量或部署要求。
初始化 SDK,检测当前网络是否支持号码认证;在接入时明确不支持环境的处理路径。
完成预取号准备,展示脱敏号码、认证说明与相关协议,让用户确认所用号码。
用户完成授权后,SDK 获取认证令牌并返回应用,再传递至业务服务端。
业务服务端通过认证服务校验令牌、获取号码结果,再衔接账号匹配、登录或注册。
由客户端 SDK 承接环境判断与授权交互,与 App 的视觉风格和登录入口衔接,同时处理取消、失败和切换登录方式。
服务端需完成认证结果处理与账号登录,不能仅依赖客户端返回值建立登录态;接口和凭证要求以接入文档为准。
适用运营商、终端、网络条件及 SDK 版本,以实际接入方案为准;应保留备用登录方式。
联调建议:覆盖成功、用户取消、网络不支持和验证失败分支;错误处理按实际 SDK 文档落实。
一键登录通过运营商能力验证当前上网卡对应的号码,在用户授权后继续登录,减少填写手机号、等待短信与手动填码的操作。短信验证码仍可作为其他登录方式或回退方案。
优先使用当前流量上网卡对应的号码。需要使用其他手机号时,可切换上网卡或选择验证码等其他登录方式;双卡切换应纳入联调测试。
资料中的 App SDK 方案无需获取短信权限。具体权限与数据处理范围仍应结合当前 SDK 版本核对,并在应用中提供相应说明。
可衔接短信验证码登录。接入时需同时配置并测试环境不支持、认证失败与主动选择其他方式等路径;不将回退视为无需集成的自动保证。
当前资料给出 App SDK 方案,未提供 H5 和小程序支持方案。运营商、终端、系统版本和网络要求需在接入前确认,并依据目标用户环境测试。
需要结合客户端、服务端、现有账号流程和预计认证规模评估。确认接入范围后提供方案与报价,具体交付安排、计费口径与商务条款由双方确认。
告诉我们应用终端、现有登录方式和预计认证规模,一起确认支持范围、接入步骤与验证码回退方案。